CNJ Alerta Sobre Manipulação de Dados que Afetou Mandados de Prisão de Autoridades
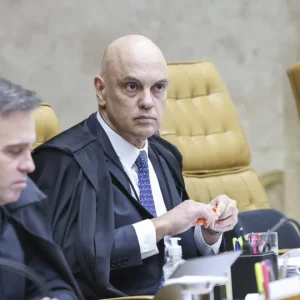
O Conselho Nacional de Justiça (CNJ) divulgou nesta quinta-feira (22) um incidente preocupante envolvendo o Banco Nacional de Medidas Penais e Prisões (BNMP). Credenciais de acesso de juízes foram roubadas, resultando na alteração de mandados de prisão. De forma surpreendente, os dados modificados passaram a constar os nomes do ministro do Supremo Tribunal Federal (STF), Alexandre de Moraes, e do presidente Luiz Inácio Lula da Silva.
Apesar da gravidade da situação, o CNJ fez questão de enfatizar que não houve qualquer invasão ou comprometimento dos seus sistemas. O órgão de controle da magistratura explicou que o incidente foi prontamente identificado e corrigido, garantindo a integridade das informações. O uso indevido das credenciais, no entanto, já havia gerado consequências em dezembro passado.
Naquela ocasião, a utilização fraudulenta de alvarás de soltura permitiu que quatro detentos escapassem do Centro de Remanejamento do Sistema Prisional (Ceresp) Gameleira. O caso mais recente levanta questionamentos sobre a segurança dos dados e a vulnerabilidade de sistemas que lidam com informações sensíveis do judiciário. Conforme informações divulgadas pelo CNJ, os dados foram devidamente corrigidos e a expedição de mandados contra as autoridades citadas não ocorreu.
Roubo de Credenciais Leva a Alterações em Mandados de Prisão
Segundo o CNJ, a investigação interna apontou que as alterações no BNMP foram realizadas por meio de credenciais de acesso comprometidas. Essas credenciais, pertencentes a usuários de diversos tribunais, foram obtidas através de roubo de logins e senhas. O órgão reiterou que não houve invasão, violação ou qualquer tipo de comprometimento dos sistemas do próprio CNJ. A ação criminosa se limitou ao uso indevido das senhas roubadas.
Reincidência e Ligação com Hacker e Ex-Deputada
Este não é o primeiro incidente envolvendo o BNMP e atividades ilícitas. Em dezembro, o mesmo sistema foi usado para a emissão de alvarás de soltura fraudulentos, que resultaram na fuga de quatro detentos. O caso atual ganha contornos ainda mais complexos ao ser relacionado a investigações envolvendo o hacker Walter Delgatti Neto, conhecido como o ‘hacker de Araraquara’, e a ex-deputada federal Carla Zambelli (PL-SP).
De acordo com o processo criminal que condenou ambos, Zambelli teria contratado Delgatti para invadir o BNMP. A ação teria culminado na expedição de um mandado de prisão contra o próprio Alexandre de Moraes. Carla Zambelli encontra-se atualmente na Itália, aguardando a decisão sobre o pedido de extradição para o Brasil.
CNJ Garante Correção e Segurança dos Dados
O Conselho Nacional de Justiça assegurou que, assim que o incidente foi identificado, as devidas providências foram tomadas. A equipe de segurança da informação do órgão agiu rapidamente para corrigir os dados alterados no BNMP. A comunicação oficial do CNJ ressalta que a alteração não resultou na expedição de mandados de prisão contra Lula ou Alexandre de Moraes, e que o sistema em si permaneceu seguro.
Impacto e Prevenção de Futuros Incidentes
O caso evidencia a necessidade de reforço contínuo nas medidas de segurança cibernética, especialmente em sistemas que detêm informações cruciais para o funcionamento da justiça. O roubo de credenciais, como ocorrido, demonstra uma vulnerabilidade que precisa ser combatida com rigor. O CNJ informou que o incidente foi tratado e os dados foram devidamente corrigidos, buscando prevenir novas ocorrências e garantir a confiabilidade do Banco Nacional de Medidas Penais e Prisões.